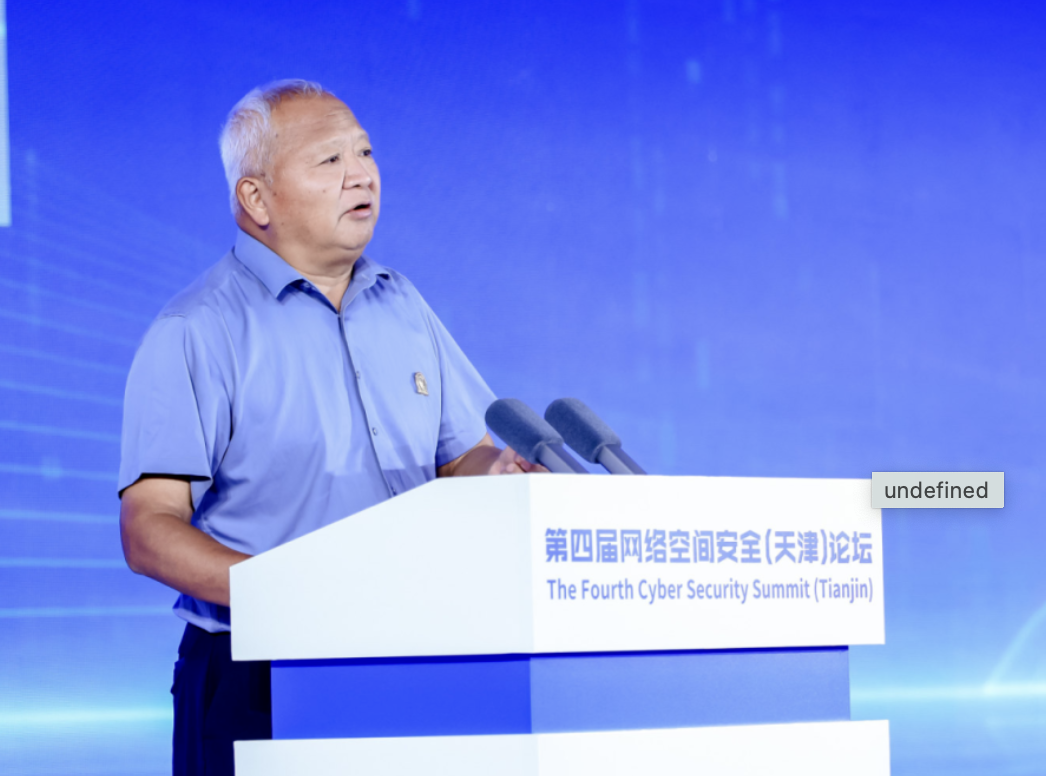
9月2日,第四届网络空间安全(天津)论坛在天津市滨海新区拉开帷幕。中国工程院邬江兴院士在主论坛发表主旨讲座,围绕“人工智能安全问题及治理”主题提出,人工智能技术是一把双刃剑,当前AI大模型的输出本质是概率性选择,存在“不可解释、不可判识、不可推论”三大不确定性,传统“打补丁”式的防御手段难以应对。他认为用“内生安全”范式和 “构造决定安全” 技术方法,通过动态异构冗余构造实现在“有毒带菌”的环境中创建可靠、可信的服务,为解决AI 全问题提供了可行路径,能够为安全可信的AI技术赋能提供有力支撑。
针对社会高度关注的以“龙虾”为代表的智能体攻击事件,央视报道指出,这仅仅是当前人工智能安全风险的“冰山一角”。从4月首次发现至今,不到半年时间,相关网络风险事件,已快速呈现出一种智能体辅助编写恶意程序,甚至自主发起网络攻击的演变趋势。对此,传统体系已难以适应新的对抗要求,必须推动防护能力全链条的人工智能化升级。
面对这一严峻安全态势,邬江兴院士介绍了人工智能内生安全治理思路:“我们创造‘群体共识’方法,借鉴陪审团制度。一个大模型很厉害,但它在规则遵守方面可能不如几个小模型严格,用小模型作为‘法官’‘陪审员’,大模型提出结论,看是不是能够获得小模型的共识。如果有共识,这个大模型结论比较靠谱,大大降低决策风险。”
当前,人工智能技术先天脆弱性尚难以根除,直接影响模型输出的稳定性与可靠性。此类技术先天缺陷,制约人工智能在高安全要求、低容错、业务场景复杂领域的规模化落地。邬江兴院士提出的人工智能内生安全检测构想,立足动态异构冗余核心机理,跳出传统事后检测的固有思维。内生安全倡导安全与系统同生共长,不再追求彻底消除不确定性,而是依靠概率化风险管控,让安全成为性能提升的催化剂而非发展绊脚石。该思路将安全能力内置于AI系统架构之内,相关理念已在智能网联汽车、人工智能电视、无人系统安全检测、新型算力设施以及Token质量检测等场景示范应用。
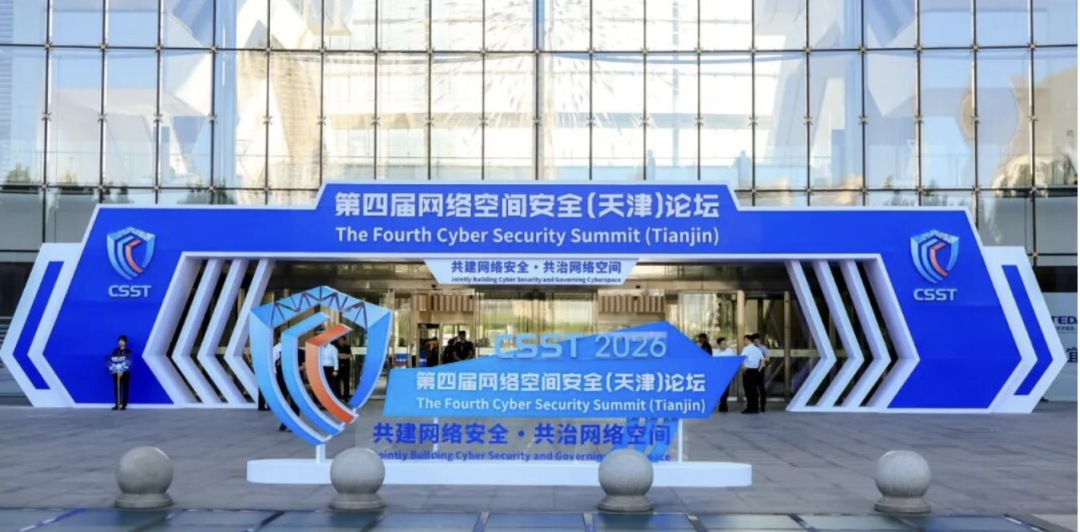
本届论坛由天津市人民政府主办,国家计算机病毒应急处理中心、天津市公安局、天津市滨海新区人民政府承办,国家网络与信息安全信息通报中心协办。公安部、中央网信办、工信部以及天津市委、市政府有关负责同志出席开幕式并致辞。本次论坛聚焦人工智能带来的新型网络安全挑战,搭建起思想碰撞与实践交流平台,统筹推进人工智能技术创新发展与安全防护,助力AI产业实现安全可控的高质量发展。